加密钱包恶意软件的本质
加密钱包恶意软件是专门窃取数字货币的程序。这类软件会伪装成正常应用或通过钓鱼攻击传播,一旦中招就可能清空你的钱包。它们通常以三种形式出现:假冒钱包APP、键盘记录程序(记录你输入的密码)和剪贴板劫持工具(替换转账地址)。
相关阅读:Bybit Card 2026终极指南:... Trezor硬件钱包2026年选购...
2026年需要警惕的新型攻击手段
随着技术发展,恶意软件也在升级。2026年尤其要注意:1)AI生成的钓鱼网站,能模仿真实交易所界面;2)供应链攻击(通过感染软件更新渠道传播);3)针对硬件钱包的中间人攻击。最近已出现能绕过双重验证的恶意插件,务必保持警惕。
判断钱包是否安全的4个关键点
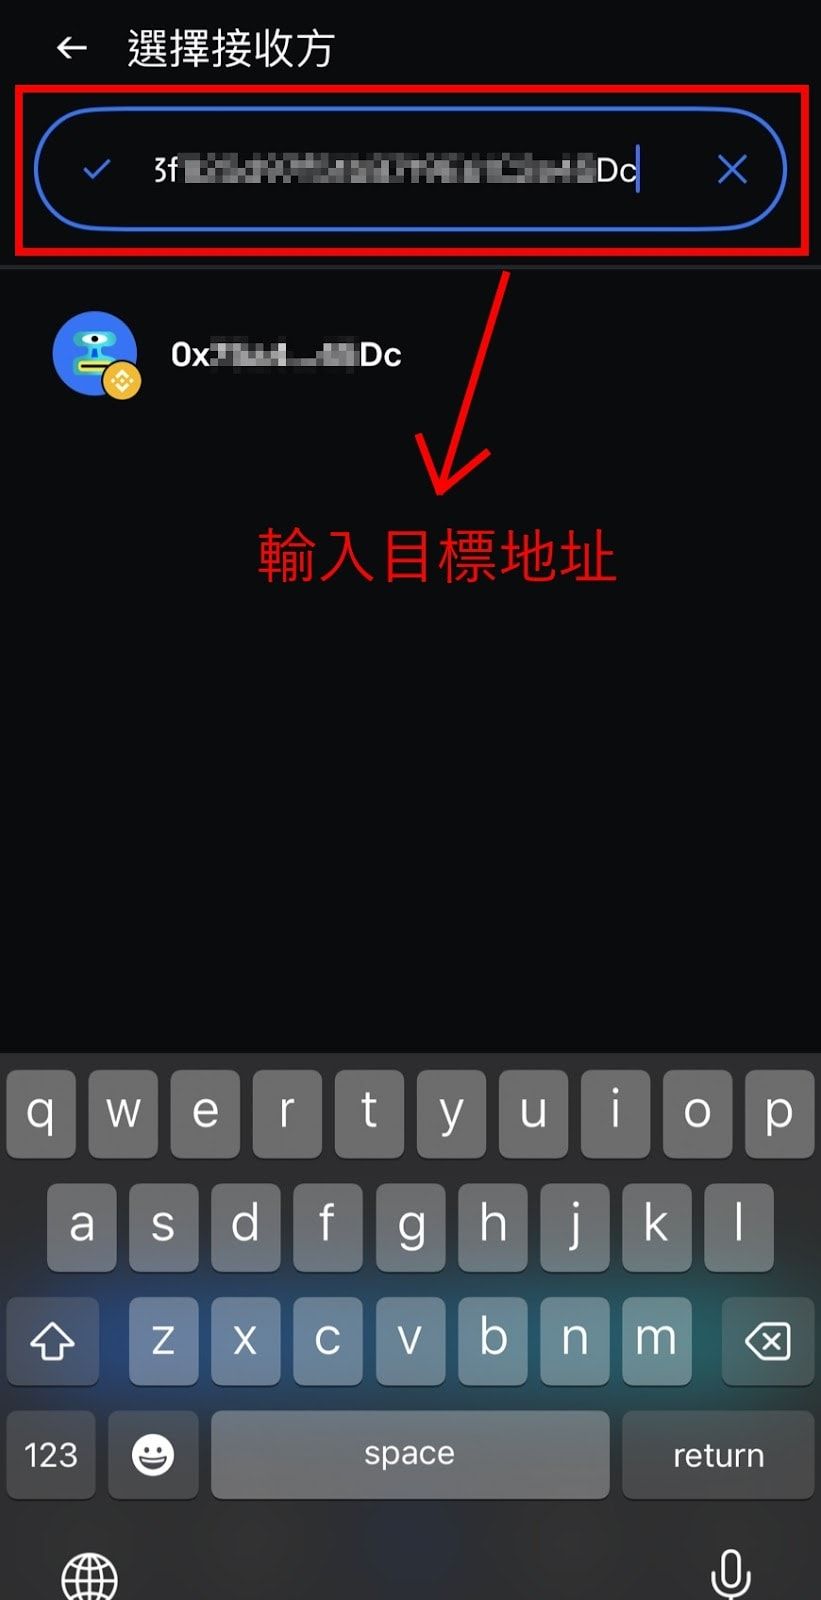
可以通过这些迹象发现异常:1)转账时目标地址自动变化;2)钱包APP要求不合理的权限;3)交易记录出现未授权的操作;4)设备突然变卡或发热。建议每周检查一次钱包地址簿,陌生地址会暴露剪贴板劫持。
2026年推荐的安全防护措施
按优先级做好这些防护:1)使用冷钱包(离线存储的硬件设备)存放大额资产;2)只在官方商店下载钱包APP;3)为每笔交易启用人工确认;4)使用专属设备(不装其他软件的手机/电脑)操作钱包。记住:私钥(相当于银行卡密码)永远不要联网。
90%用户会忽略的致命习惯
这些常见行为最危险:1)用同一密码注册多个交易所;2)在社交平台晒交易截图(会暴露钱包地址);3)连接公共WiFi操作钱包;4)点击所谓"空投奖励"链接。2026年新型恶意软件甚至会伪造交易所客服主动联系用户。
资产被盗后的紧急处理步骤
如果发现异常,立即:1)断开设备网络;2)用安全设备转移剩余资产;3)冻结关联交易所账户;4)向区块链浏览器(公开交易记录查询网站)举报恶意地址。虽然数字货币交易不可逆,但及时行动能防止更大损失。
长期安全策略
建议采用"三三制"管理法:30%资产放冷钱包,30%分散在多个热钱包(联网使用的软件钱包),剩余40%存合规交易所。2026年可能出现基于生物识别的多重验证,届时可优先升级使用。定期参加区块链安全课程,保持至少每季度更新一次防护知识。