加密钱包恶意软件已成数字资产头号威胁
随着加密货币市值突破万亿美元,针对加密钱包的恶意软件攻击在2023年同比增长超过300%。这类程序通过伪造交易签名、窃取助记词或篡改收款地址等手段,直接威胁用户资产安全。安全机构预测,到2026年此类攻击将呈现更复杂的社交工程特征,普通用户需建立系统防护意识。
相关阅读:2026年2月爆仓教训:冷热钱... 2026年最佳狗狗币钱包测评...
恶意软件的三大常见形态
目前活跃的加密钱包威胁主要分为三类:伪装成合法钱包应用的仿冒程序、能记录键盘输入的间谍软件,以及专门篡改剪贴板中加密货币地址的剪贴板劫持者。其中最后一种最为隐蔽,当用户复制收款地址时,恶意软件会将其替换为攻击者控制的地址,导致转账资金流入黑客账户。
2026年安全防护的四个关键步骤
- 硬件钱包将成为标配:冷存储设备能彻底隔离私钥与互联网连接
- 启用多重签名验证:要求至少2个设备批准交易
- 交易前人工核对地址:完整比对首尾各5位字符及中间随机部分
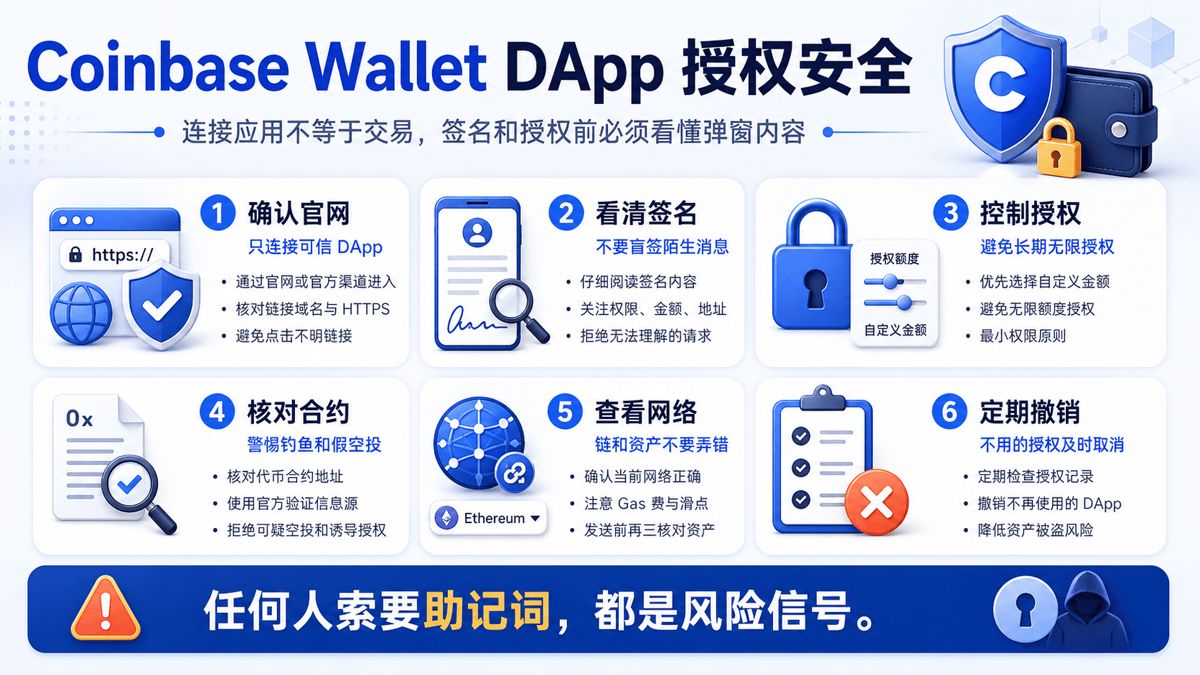
- 定期检查授权dApp:撤销不再使用的去中心化应用权限
90%用户忽略的防护盲区
多数用户只关注存储安全,却忽视日常操作风险。安卓用户尤其需要注意:非官方商店下载的钱包应用有32%被检测出恶意代码;Windows系统剪贴板监控软件中,约17%存在地址替换行为。浏览器插件钱包因可能泄露未加密的私钥,已被多国监管机构列入高风险名单。
行业正在部署的下一代防护
为应对2026年的威胁升级,部分钱包开发商开始测试生物识别交易验证、智能合约行为分析等新技术。以太坊基金会推出的EIP-7212提案,试图建立标准化的交易风险提示系统。但安全专家提醒,技术防护永远需要与用户警惕性相结合,特别是在DeFi交互等复杂场景中。
持续安全建议
每月检查钱包授权列表、重要操作使用专用设备、关键助记词采用物理介质备份——这些基础措施在可预见的未来仍是防护核心。对于持有大额资产的用户,建议采用"分片存储"策略,将资产分散在不同类型的钱包中,以最大限度降低单点失效风险。