加密钱包恶意软体的常见形态
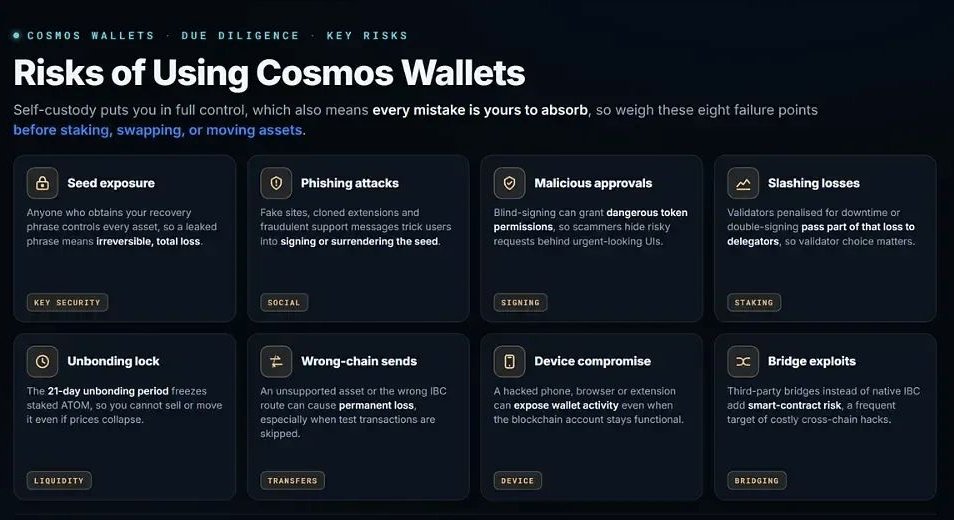
这类恶意软体主要通过三种方式入侵用户设备:伪装成钱包应用、植入键盘记录程序、劫持剪贴板交易地址。不少钓鱼软件会仿冒知名钱包界面,诱导用户输入助记词;键盘记录型则潜伏在后台窃取输入信息;更隐蔽的是剪贴板劫持,在用户复制收款地址时自动替换成黑客控制的地址。
相关阅读:MetaMask 钱包全解析:使用... Bitget Wallet Card对比指...
2026年需警惕的新型攻击手法
随着防御技术升级,黑客手段也在进化。安全机构预测到2026年可能出现:AI语音仿冒客服诈骗、量子计算暴力破解攻击、跨链桥智能合约漏洞利用等新型威胁。部分恶意软体已开始利用AR/VR设备漏洞,通过虚拟环境诱导用户授权交易。
基础防护四步法
- 只从官方商店下载钱包应用,安装前核对开发者签名
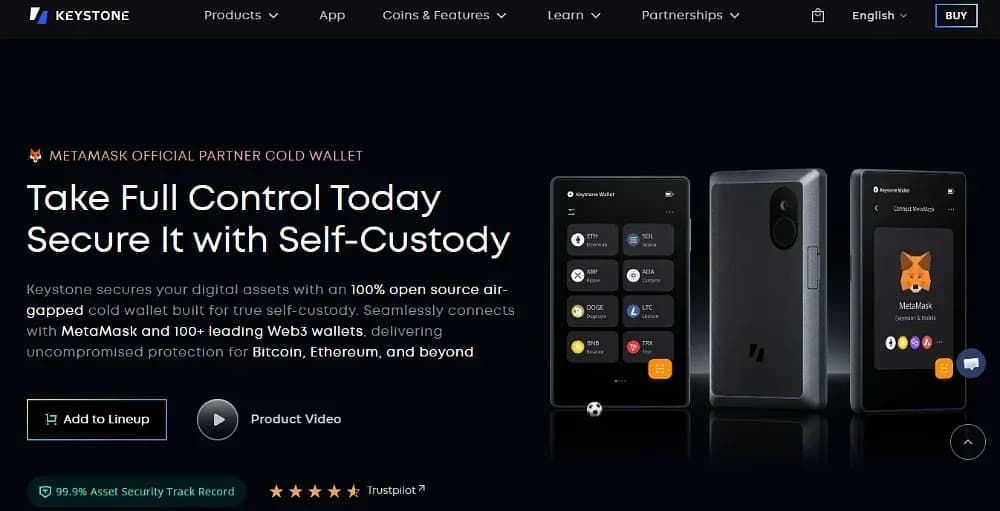
- 启用硬件钱包的物理确认功能,关键操作必须按键授权
- 创建独立的交易设备,与日常用手机完全隔离
- 大额转账前先用小额测试地址有效性
90%用户忽略的防护细节
多数人知道备份助记词,但很少注意:纸质备份要避开手机摄像头范围;勿将助记词分段存储在不同云盘;旧手机处理前必须执行安全擦除。交易所API密钥同样需要定期轮换,不少被盗案例源于长期使用同一组密钥。
行业正在推广的安全标准
钱包开发商逐渐采用MPC(多方计算)技术替代传统私钥存储,通过分片式密钥提升安全性。部分项目开始整合生物识别+行为验证的双因素认证,比如要求指纹识别同时检测手指按压力度曲线。2026年可能出现基于零知识证明的身份验证协议。
误判风险最高的三种情况
空投代币领取页面常暗藏恶意脚本;"紧急升级"通知可能是伪装的钓鱼链接;DeFi协议前端被篡改时,即便连接硬件钱包也会被盗。安全专家建议:任何需要输入助记词的操作都应视为红色警报,正规钱包永远不会主动索要完整助记词。
遭遇入侵后的应急处理
立即将剩余资产转移至新钱包,注意使用全新的助记词生成。区块链浏览器查询被盗资金流向,部分交易所可配合冻结赃款。向项目方提交黑客地址信息,很多团队设有专项追回基金。最后务必格式化所有可能被感染的设备。